AVAYA-DOKUMENTATIONSCENTER
Finden Sie Antworten auf Ihre technischen Fragen und erfahren Sie, wie Sie unsere Produkte anwenden können.
Installationshinweise zum IP Office Avaya Workplace-Client
Avaya Calling für Remote-Mitarbeiter über ASBCE
Das folgende Diagramm zeigt ein Beispiel für die Unterstützung von Remote-Mitarbeitern mit ASBCE.
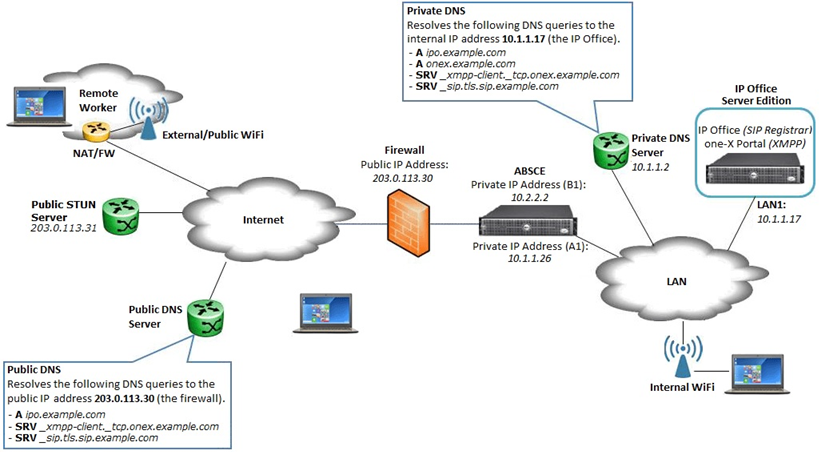
Sie müssen die Unternehmens-Firewall folgendermaßen konfigurieren:
-
Nur Layer-3-NAT darf zugelassen werden.
-
Deaktivieren Sie alle SIP-fähigen Funktionen, beispielsweise ALG.
-
Die TCP-Signalports (standardmäßig 9443) an die IP Office Server Edition weiterzuleiten.
-
Die RTP-Ports (standardmäßig 56000 bis 58000) müssen an die IP Office Server Edition weitergeleitet werden.
Sie müssen für ASBCE Folgendes konfigurieren:
-
Anwendungsrelais für Verbindungen zu Port 9443 auf dem Portalserver.
-
STUN und TURN für Medienrelais und NAT-Auflösung für den WebRTC-Gateway-Dienst
Sie müssen für das WebRTC Gateway Folgendes konfigurieren:
-
TURN-Unterstützung mit ASBCE für das Medienrelais.
-
Eine öffentliche FQDN-/IP-Adresse der Firewall-Adresse als STUNHost. WebRTC-Clients ohne STUNHost-Konfiguration werden von dieser Adresse initialisiert.
Konfigurieren Sie die Split-DNS-Einträge für den ASBCE-FQDN. Für den STUNHost muss die Adresse wie folgt aufgelöst werden:
-
Öffentliches DNS: Die öffentliche FQDN/IP-Adresse der Unternehmens-Firewall, die an die ASBCE B1-Schnittstelle weitergeleitet wird.
-
Privates DNS: Die interne ASBCE-Schnittstelle.