

CENTRE DE DOCUMENTATION AVAYA
Trouvez des réponses à vos questions techniques et découvrez comment utiliser nos produits
Déploiement d'Avaya CMS dans un environnement Infrastructure as a Service
Création d'une instance de serveur virtuel Amazon EC2 Linux
Si vous utilisez l'interface CLI AWS, vous n'avez pas besoin de suivre cette procédure.
- Connectez-vous à la console de gestion Amazon Web Services.
- Sous Services AWS , accédez à .
STEP RESULT:Le système affiche la page de la console de gestion EC2.
- Cliquez sur Lancer l'instance.
- Sur la page Choisir une image de machine Amazon (AMI), recherchez un AMI Linux et cliquez sur Sélectionner.
INFORMATIONS SUPPLÉMENTAIRES :Sélectionnez une image qui comprend les outils de ligne de commande AWS.
- Sur la page Choisir un type d'instance, sélectionnez un type d'instance et cliquez sur Suivant : Configurer les détails de l'instance.
- Sur la page Configurer les détails de l'instance, procédez comme suit :
- Dans le champ Réseau, cliquez sur un réseau Virtual Private Cloud (VPC).
- Dans la section Interfaces réseau, attribuez une adresse IP.
- Cliquez sur Suivant : Ajouter un stockage.
- Sur la page Ajouter un stockage, laissez les paramètres par défaut, puis cliquez sur Suivant : Ajouter des balises.
- Sur la page Ajouter des balises, ajoutez une balise et cliquez sur Suivant : Configurer le groupe de sécurité.
- Sur la page Configurer un groupe de sécurité, créez un nouveau groupe de sécurité ou sélectionnez un groupe de sécurité existant, puis cliquez sur Vérifier et lancer.
- Sur la page Vérifier le lancement de l'instance, passez en revue les détails de chaque configuration, puis cliquez sur Lancer.
STEP RESULT:Le système affiche l'écran suivant :
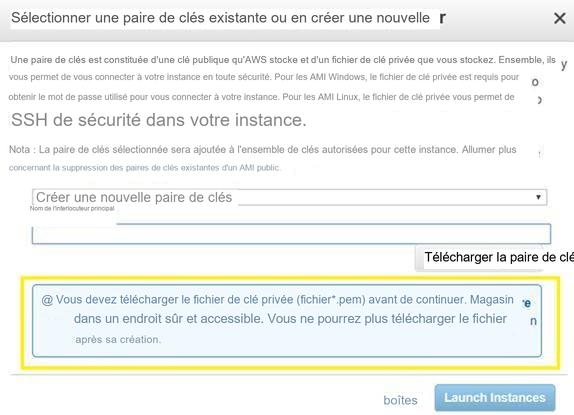
- Dans la boîte de dialogue Sélectionner une paire de clés existante ou créer une nouvelle paire de clés, sélectionnez l'une des options suivantes :
-
Choisissez une paire de clés existante : Si vous sélectionnez cette option, effectuez les étapes suivantes :
-
Dans la liste déroulante Sélectionner une paire de clés, sélectionnez une paire de clés.
-
Cochez la case Je reconnais que j'ai accès au fichier de clé privée sélectionné (<example.pem>) et que sans ce fichier, je ne pourrai pas me connecter à mon instance.
-
-
Créer une nouvelle paire de clés : si vous sélectionnez cette option, procédez comme suit :
-
Dans le champ Nom de la paire de clés, saisissez un nom pour le fichier de clé privée. L'extension du fichier de clé privée est .pem.
-
Cliquez sur Télécharger la paire de clés.
-
Enregistrez le fichier dans un endroit sécurisé et accessible.Remarque :Vous ne pouvez pas télécharger le fichier de nouveau.
-
-
Continuer sans paire de clés : Si vous sélectionnez cette option, cochez la case Je reconnais que je ne pourrai pas me connecter à cette instance à moins que je ne connaisse déjà le mot de passe intégré à cette AMI.
-
- Cliquez sur Lancer les instances.
STEP RESULT:Le système crée l'instance du serveur virtuel.
- Cliquez sur État de lancement, puis sur Afficher l'instance.
INFORMATIONS SUPPLÉMENTAIRES :Lorsque le système crée une instance, la colonne Vérifications de l'état affiche le message : 2/2 vérifications réussies.