CENTRO DELLA DOCUMENTAZIONE DI AVAYA
Trova le risposte alle tue domande tecniche e impara a utilizzare i nostri prodotti
Distribuzione dei servizi SSL VPN della piattaforma Avaya IP Office
Appendice C: configurazione dell'autenticazione RADIUS (con schermate)
Il vantaggio maggiore dell'autenticazione RADIUS è che al servizio SSL VPN viene sempre assegnato lo stesso indirizzo IP per il tunneling.
Per configurare l'autenticazione RADIUS, è necessario installare un server RADIUS. Avaya consiglia di utilizzare Avaya Identity Engine per un server RADIUS. Per informazioni e modalità di scaricamento del software, accedere a http://support.avaya.com.
Le informazioni di autenticazione del protocollo RADIUS, ad esempio dati dell'account utente e informazioni di tunneling SSL VPN come indirizzo IP e maschera di rete, devono essere memorizzate in un database. Sono disponibili due opzioni:
-
Utilizzare il database locale di Identity Engine per memorizzare le informazioni utente e fornire i servizi di ricerca e autenticazione e autorizzazione. Questa opzione è ideale nel caso di un numero ridotto di utenti. Identity Engine dispone di un numero limitato di utenti. Consultare la documentazione per conoscere il valore esatto.
-
Utilizzare un server LDAP per memorizzare le credenziali utente e le informazioni di tunneling SSL VPN per i servizi di ricerca e autenticazione. Questa opzione è ideale per scenari di distribuzione con un ampio numero di utenti.
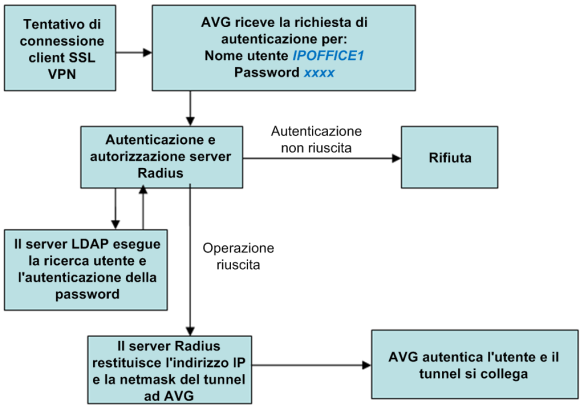
Per un'installazione con server LDAP, la documentazione di Avaya Identity Engine per server RADIUS contiene le opzioni per configurare i server LDAP di vari produttori. L'autenticazione RADIUS mediante server LDAP è descritta nella figura in basso. La configurazione con server RADIUS descritta in questa procedura non richiede un server LDAP.
Questa procedura descrive i passi manuali per configurare l'autenticazione RADIUS. In alternativa, è possibile configurare l'autenticazione utilizzando la procedura guidata di autenticazione di AVG.
- Accedere all'interfaccia BBI di AVG come amministratore.
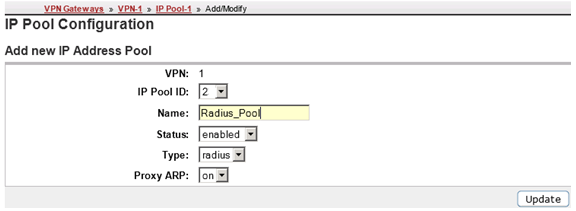
- Nella pagina IP Pool Configuration (Configurazione pool IP), aggiungere un nuovo pool di indirizzi IP per l'autenticazione RADIUS.
ADDITIONAL INFORMATION:
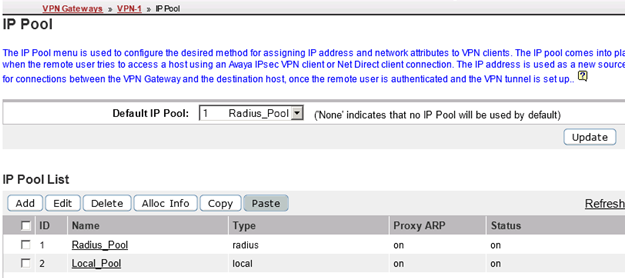
- Nella pagina IP Pool (Pool IP), impostare Default IP Pool (Pool IP predefinito) sul pool di indirizzi IP per l'autenticazione RADIUS creato nel passo 2.
ADDITIONAL INFORMATION:
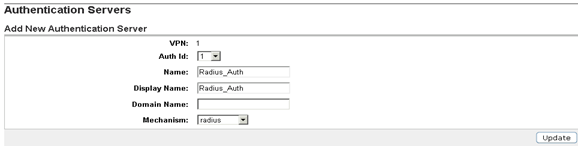
- Modificare il VPN. Nella pagina , compilare i campi per il server RADIUS.
ADDITIONAL INFORMATION:
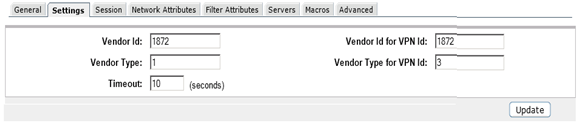
- Configurare le impostazioni del server di autenticazione RADIUS. L'ID produttore 1872 è associato ad Alteon e identifica AVG. Selezionare la scheda Settings (Impostazioni) e compilare i seguenti campi.
ADDITIONAL INFORMATION:
-
ID produttore: 1872
-
Tipo di produttore: 1
-
Timeout: 10
-
ID produttore per ID VPN: 1872
-
Tipo di produttore per ID VPN: 3
-
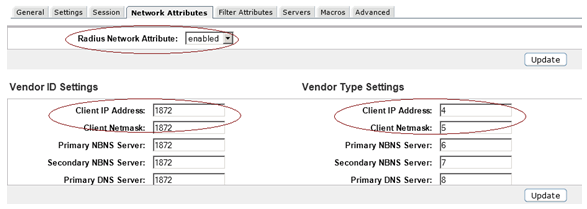
- Configurare gli attributi di rete RADIUS. Selezionare la scheda Network Attributes (Attributi di rete) e compilare i seguenti campi.
ADDITIONAL INFORMATION:Impostazioni ID produttoreImpostazioni tipo di produttoreIndirizzo IP client: 1872Indirizzo IP client: 4Maschera di rete client: 1872Maschera di rete client: 5Server NBNS primario: 1872Server NBNS primario: 6Server NBNS secondario: 1872Server NBNS secondario: 7Server DNS primario: 1872Server DNS primario: 8
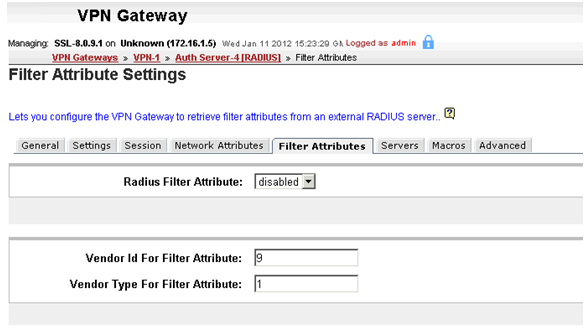
- Configurare gli attributi di filtro. Selezionare la scheda Attributi di filtro e compilare i seguenti campi.
ADDITIONAL INFORMATION:
-
Attributo di filtro RADIUS: disabilitato
-
ID produttore per attributo di filtro: 9
-
Tipo di produttore per attributo di filtro: 1
-
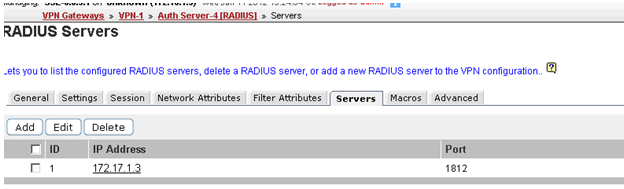
- Specificare l'indirizzo del server RADIUS. Selezionare la scheda Servers (Server) nella pagina RADIUS Servers (Server RADIUS).
ADDITIONAL INFORMATION:
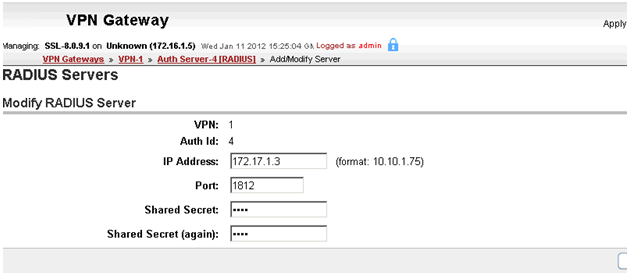
- Fare clic su Add (Aggiungi) e immettere nella pagina Modify RADIUS Server (Modifica server RADIUS) l'indirizzo IP del server RADIUS e il segreto condiviso.
ADDITIONAL INFORMATION:
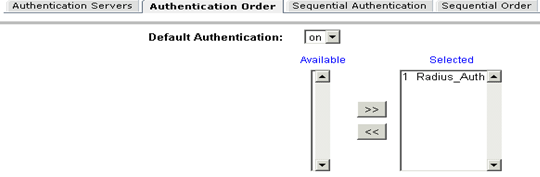
- Selezionare la scheda Authentication Order (Ordine di autenticazione) e specificare l'ordine desiderato per i metodi di autenticazione.
ADDITIONAL INFORMATION: