CENTRO DELLA DOCUMENTAZIONE DI AVAYA
Trova le risposte alle tue domande tecniche e impara a utilizzare i nostri prodotti
Distribuzione dei servizi SSL VPN della piattaforma Avaya IP Office
Architettura di sistema
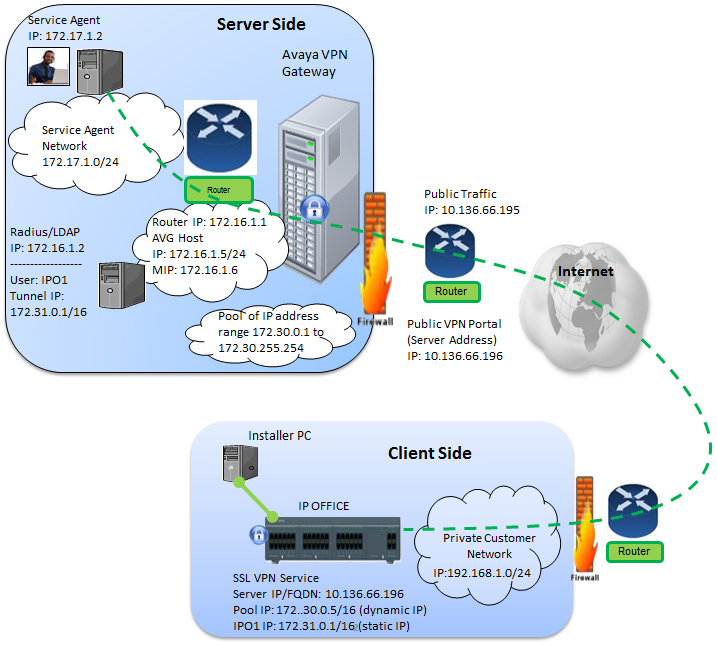
Il servizio SSL VPN fornisce il tunneling protetto tra l'hardware IP Office installato nel sito di un cliente e un'istanza di Avaya VPN Gateway (AVG) installata nel sito del provider del servizio. Le informazioni contenute in questa sezione consentono di comprendere l'architettura di rete utilizzata dal servizio SSL VPN.
Schede di interfaccia di rete
Avaya consiglia di distribuire il server di AVG in una configurazione con due interfacce di rete. un'interfaccia gestisce il traffico privato tra SSL VPN e la rete Intranet protetta. Questa connessione consente l'accesso del servizio SSL VPN alle risorse interne, nonché la configurazione e la gestione del sistema IP Office da una stazione di gestione. La seconda interfaccia gestisce invece il traffico in entrata e in uscita da Internet.
Instradamento
Nel sito del provider del servizio è possibile configurare l'instradamento aziendale tra AVG e la relativa rete privata. Nel sito del cliente è possibile posizionare ogni sistema IP Office nel lato privato di un router aziendale. Il router aziendale non richiede modifiche al configurazione per il funzionamento del servizio SSL VPN.
IP Office inoltra i dati a AVG sul servizio SSL VPN mediante instradamenti di split tunneling o statici. Per inviare il traffico tramite il tunnel SSL VPN, è necessario utilizzare una delle opzioni seguenti:
-
Consentire a IP Office l'installazione dinamica di installare instradamenti di split tunneling quando il servizio SSL VPN si connette ad AVG e di rimuoverli alla disconnessione
-
configurare un instradamento statico in IP Office Manager
Split tunneling
In fase di installazione e configurazione di AVG, è possibile aggiungere subnet di reti divise oppure ospitare indirizzi per un gruppo. Il sistema IP Office riceve le informazioni di instradamento per il tunnel in modo dinamico quando il servizio SSL VPN si connette ad AVG. Gli instradamenti delle reti divise verranno rimossi alla disconnessione del servizio SSL VPN service da AVG.
Per informazioni sulla configurazione dello split tunneling in AVG mediante Net Direct, vedere Avaya VPN Gateway Administration Guide (Guida all'amministrazione di Avaya VPN Gateway) (NN46120-105) e Avaya VPN Gateway BBI Application Guide (Guida all'applicazione BBI di Avaya VPN Gateway (NN46120-102). Per informazioni sulla configurazione dello split tunneling mediante l'interfaccia della riga di comando, vedere CLI Application Guide (Guida all'applicazione CLI) (NN46120-101).
Instradamenti statici
In alternativa allo split tunneling, è possibile configurare un instradamento statico direttamente nel sistema IP Office. In fase di configurazione di un instradamento statico, il sistema utilizza le informazioni dell'instradamento IP configurate in Manager per determinare la destinazione per il traffico inoltrato. È necessario definire il servizio SSL VPN come destinazione.
Utilizzare un instradamento statico nei seguenti casi:
-
Gli instradamenti dello split tunneling non sono annunciati da AVG ed è necessario inviare traffico tramite il tunnel
-
Il servizio SSL VPN non è connesso ad AVG e si desidera accodare il traffico da inoltrare tramite il tunnel al ripristino della connessione. In questo caso, IP Office accoda temporaneamente un numero ridotto di pacchetti che attivano la connessione se SSL VPN è in servizio, ma disconnesso
È possibile configurare più instradamenti statici nel sistema IP Office.
Autenticazione
Ogni sistema IP Office è in grado di supportare più tunnel SSL VPN. A ogni istanza di un servizio SSL VPN viene assegnato un indirizzo IP statico privato univoco. Quando ci si connette al servizio SSL VPN, AVG autentica il sistema IP Office. Nel caso di un numero ridotto di sistemi IP Office, è possibile utilizzare il database locale di Avaya VPN Gateway (AVG) per creare i dati utente necessari per l'autenticazione. Per distribuzioni più grandi, si consiglia di utilizzare un server RADIUS per l'autenticazione.
Accesso agli agenti di servizio
Gli agenti di servizio posizionati nel sito del provider del servizio possono connettersi a qualsiasi sistema IP Office che dispone di una connessione SSL VPN in servizio ad AVG. Possono monitorare e gestire il sistema IP Office in remoto contattando l'indirizzo IP del tunnel SSL VPN e possono accedere agli indirizzi IP di più servizi SSL VPN contemporaneamente.
AVG verifica che i tunnel SSL VPN non possano comunicare tra loro. Non è necessario configurare ulteriori impostazioni per verificare che i tunnel rimangano protetti e indipendenti.
Gestione degli errori
Un server di gestione degli errori è un componente facoltativo nel servizio SSL VPN. Posizionare un server di gestione degli errori nel sito del provider del servizio e utilizzare il servizio SSL VPN per inviare errori di sistema al server. È possibile impostare filtri eventi per determinare quali errori verranno segnalati. È ad esempio possibile impostare filtri per segnalare qualsiasi evento correlato al funzionamento del sistema IP Office, nonché segnalare errori specifici per il funzionamento del servizio SSL VPN.
È consigliabile impostare il nome account del servizio SSL VPN in modo che corrisponda al nome ID dispositivo dell'agente SNMP. L'ID dispositivo dell'agente SNMP è configurato in IP Office Manager nel modulo Sistema, all'interno di Eventi di sistema, Configurazione.
Attraversamento del firewall
Il servizio SSL VPN funziona in modo trasparente attraverso il firewall. Non è necessario configurare il router aziendale per consentire il servizio SSL VPN se è già stato configurato per il traffico HTTPS. Il servizio SSL VPN utilizza la stessa porta di destinazione per il traffico TCP.
Esempio di architettura
Nel diagramma indicato di seguito viene illustrato un esempio dell'architettura utilizzata dal servizio SSL VPN.