CENTRO DELLA DOCUMENTAZIONE DI AVAYA
Trova le risposte alle tue domande tecniche e impara a utilizzare i nostri prodotti
Distribuzione dei servizi SSL VPN della piattaforma Avaya IP Office
Attributi di configurazione del server RADIUS
Il servizio SSL VPN richiede un server RADIUS. È consigliabile utilizzare Avaya Identity Engines Ignition Server come server RADIUS.
In fase di connessione del servizio SSL VPN, Avaya VPN Gateway (AVG) autentica il sistema IP Office inviando una query a un server RADIUS esterno. In questa sezione vengono elencati gli attributi che è necessario configurare nel server RADIUS.
Mappatura degli attributi del server RADIUS
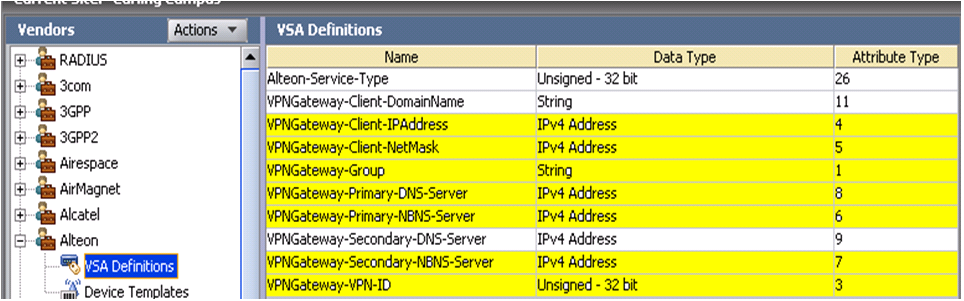
L'elenco riportato di seguito contiene i nomi degli attributi RADIUS specifici dei produttori oltre ai tipi di dati associati e ai codici di tipo di produttore Alteon (AVG).
Gli esempi seguenti sono stati ottenuti utilizzando un server RADIUS Avaya Identity Engines. Gli attributi evidenziati sono stati configurati come Attributi di rete e Impostazioni nella configurazione del server RADIUS AVG.
• Di seguito sono indicati gli attributi in entrata provenienti da AVG e diretti al server RADIUS durante una richiesta di autenticazione.
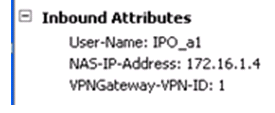
Gli attributi RADIUS inviati da AVG sono i seguenti:
-
NAS-IP-Address (attributo RADIUS generico) è l'indirizzo IP di AVG.
-
User-Name (attributo RADIUS generico) è il nome dell'account utente.
-
VPNGateway-VPN-ID è un attributo Alteon.
Il server RADIUS IDEngine ha una mappatura predefinita di attributi interni per gli attributi RADIUS più comuni, indicati nella tabella in basso. Le righe evidenziate corrispondono agli attributi RADIUS contenuti nella richiesta in alto.
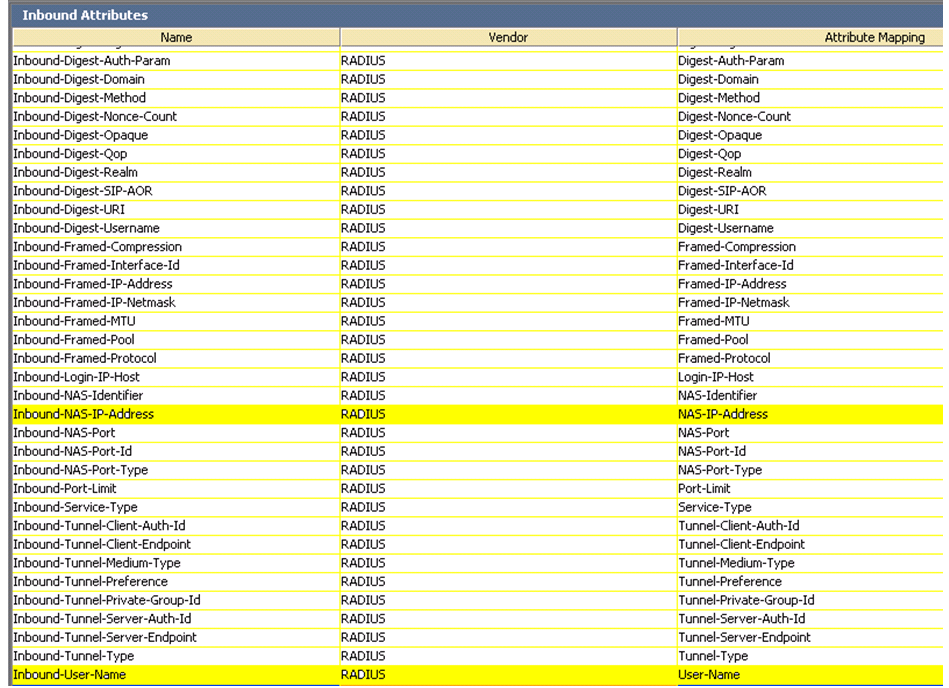
I server RADIUS valutano gli attributi in entrata mediante regole di autorizzazione. La regola può utilizzare un attributo in entrata per controllare una condizione specifica o può restituire l'attributo in entrata in una risposta RADIUS come valore in uscita. Se un attributo in entrata inviato da AVG deve essere valutato, ma non fa parte del set predefinito del server RADIUS, deve essere definito come nuovo attributo in entrata nel server RADIUS. Per esempi delle regole di autenticazione vedere IDEngine Administration (Amministrazione di IDEngine).
• Di seguito sono riportati gli attributi in uscita inviati da AVG al server RADIUS durante l'autenticazione:
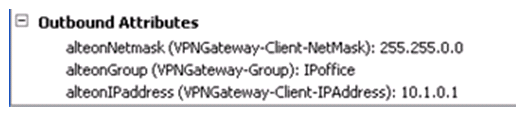
Gli attributi in uscita sono i campi di dati utilizzati dal server RADIUS per trasportare i dati di provisioning a VPN Gateway. Gli attributi in uscita sono attributi di protocollo RADIUS generici o specifici dei produttori. Come nel caso degli attributi in entrata, quelli in uscita devono essere creati qualora non facciano parte del set predefinito del server RADIUS. Nell'esempio in alto, i tra attributi in uscita Alteon (specifici per AVG) “alteonGroup”, “alteonIPaddress” e “alteonNetmask” devono essere creati nel server RADIUS, come descritto nell'esempio in basso.
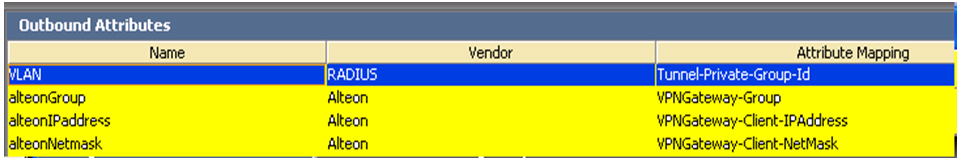
Gli attributi in uscita possono essere impostati su valori statici o essere mappati ad attributi utente nel database locale del server RADIUS o in un repository LDAP. Di seguito è riportato un esempio di valore di attributo in uscita mappato a un attributo utente di database:
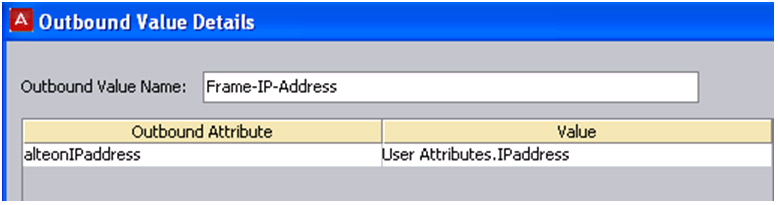
I valori in uscita sono associati a regole di autenticazione e sono inviati a VPN Gateway come attributi RADIUS al momento della valutazione della regola. Se la regola viene accettata (“Allow”), i valori in uscita vengono utilizzati per impostare varie caratteristiche della sessione dell'utente. Se la regola non viene accettata (“Deny”), i valori in uscita restituiti vengono usati, di solito, per fornire informazioni sulla causa del rifiuto. Per ulteriori informazioni, consultare la documentazione di IDEngine.