

CENTRE DE DOCUMENTATION AVAYA
Trouvez des réponses à vos questions techniques et découvrez comment utiliser nos produits
Administration de la connectivité réseau sur Avaya Aura® Communication Manager
Sécurité du LAN
Les clients ne souhaitent pas que les utilisateurs accèdent au commutateur en utilisant la ligne INADS. Lorsque les utilisateurs utilisent la ligne INADS, ils continuent à PROCR et à obtenir l'accès au réseau local du client. Cependant, l'architecture Avaya empêche les utilisateurs d'accéder au réseau local du client.Architecture du système liée à la sécurité Cela montre un schéma de commutateur de haut niveau avec un TN799 (PROCR).
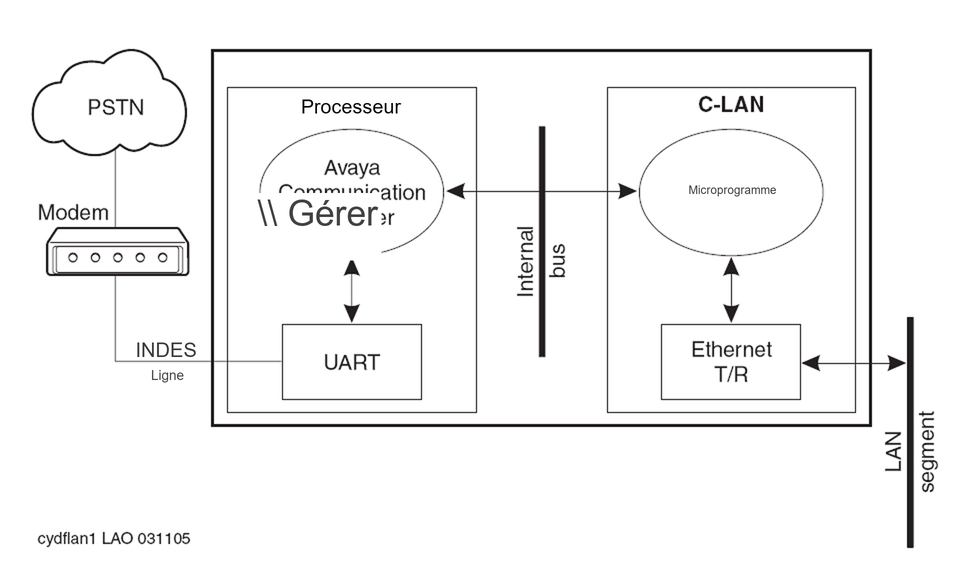
En se connectant par la ligne INADS, les clients peuvent accéder au logiciel. Le logiciel communique avec le micrologiciel sur un bus interne par le biais d’un ensemble limité de messages. Les deux principales raisons pour lesquelles un utilisateur ne peut pas accéder au réseau local du client par la ligne INADS sont les suivantes :
-
Un utilisateur qui se connecte au logiciel ne peut pas accéder directement au firmware PROCR.L'utilisateur ne peut entrer que les commandes SAT qui demandent des informations PROCR ou qui configurent les connexions PROCR.
-
Communication Manager désactive l'application TFTP PROCR et ne peut pas l'activer.TELNET n'interconnecte que les clients Ethernet PROCR à l'application de gestion du système sur le commutateur. FTP n'existe qu'en tant que serveur et est utilisé uniquement pour les téléchargements de micrologiciels. FTP ne peut pas se connecter au réseau du client.