
CENTRO DE DOCUMENTACIÓN DE AVAYA
Encuentre respuestas a sus preguntas técnicas y aprenda a utilizar nuestros productos
Administración de Avaya IP Office con Manager
Descripción general de certificados
La criptografía de claves públicas es una de las maneras de mantener un entorno de red confiable. Un certificado de clave pública (también conocido como certificado digital o certificado de identidad) es un documento electrónico utilizado para comprobar la propiedad de una clave pública. El certificado contiene información acerca de la clave, información acerca de la identidad del propietario, y la firma digital de una entidad que ha verificado que el contenido del certificado es correcto. Si la firma es válida, y la persona que examina el certificado confía en el firmante, entonces saben que pueden utilizar esa clave para comunicarse con su propietario.
El sistema utilizado para proporcionar cifrado de clave pública y servicios de firma digital se denomina una infraestructura de clave pública (PKI). Todos los usuarios de una PKI deben tener una identidad registrada que está almacenada en un formato digital y se denomina Certificado de identidad. Los entes de certificación son las personas, procesos y herramientas que crean estas identidades digitales y vinculan nombres de usuario con claves públicas.
Existen dos tipos de entes de certificación (CA), CA raíz y CA intermedio. A fin de que un certificado sea confiable y para que se establezca una conexión segura, ese certificado debe estar emitido por un CA incluido en el almacén de certificados de confianza del dispositivo al que se está conectando. Si el certificado no fue emitido por un CA de confianza, el dispositivo que se conecta controla para verificar si el certificado del CA emisor fue emitido por un CA de confianza, y así hasta que encuentra un CA de confianza. Para la validación, el almacén de certificados de confianza de cada dispositivo en la PKI debe contener las cadenas de certificados requeridos.
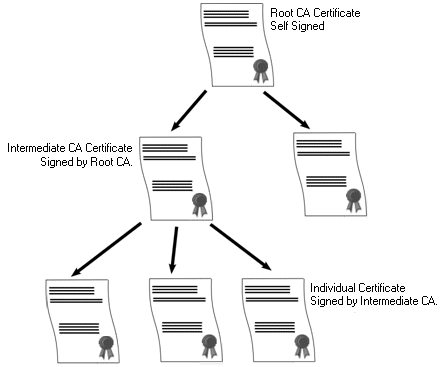
Ente de certificación raíz de IP Office
IP Office genera un certificado autofirmado. Para sistemas IP500 V2, un certificado se genera automáticamente en el primer arranque. En sistemas Linux, un certificado se genera durante el proceso de encendido.
Las siguientes entidades pueden actuar como entes de certificación.
-
El servidor primario de Server Edition, un servidor de aplicaciones o un módulo de comunicaciones unificadas (UCM) puede actuar como ente de certificación raíz para todos los nodos en el sistema.
-
En implementaciones de Enterprise Branch, System Manager puede actuar como ente de certificación raíz.
-
Los certificados de identidad también pueden ser adquiridos y emitidos por un ente de certificación externa.
Independientemente del método utilizado para proporcionar la identidad de IP Office, el ente de certificación que firma el certificado de identidad IP Office debe ser de confianza para todos los clientes y terminales que deben establecer una conexión segura con IP Office. Debe ser parte de la PKI. Por lo tanto, el certificado CA raíz se debe descargar a los dispositivos de cliente y se deben colocar en el almacén de certificados de confianza. Si existen CA intermedios en la cadena de certificados, o bien los CA intermedios se deben agregar al Almacén de certificados de confianza del dispositivo del cliente o IP Office debe anunciar la cadena de certificados en el intercambio TLS inicial.
Certificados y TLS
La señalización de telefonía, como los mensajes SIP, está protegida mediante la Seguridad de la capa de transporte (TLS). TLS proporciona seguridad de la comunicación con certificados para autenticar el otro extremo del enlace IP.
El intercambio de mensajes en TLS tiene por objeto verificar la identidad de las partes en comunicación y establecer las claves que se utilizarán para cifrar los datos de señalización entre las dos partes. Habitualmente, el servidor envía al cliente su certificado de identidad, ya sea autofirmado o firmado por el CA. El cliente debe tener el certificado de CA en su almacén de certificados de confianza.
IP Office actúa como el servidor TLS en sus interacciones con clientes de telefonía SIP. Esto significa que la aplicación TLS en IP Office debe estar configurada para escuchar conexiones de cliente mediante la habilitación de TLS en el Registrador SIP en las interfaces LAN1 y LAN2.
Note:
-
No se exige la autenticación del certificado del cliente por parte del servidor. IP Office no admite la validación de certificados del cliente para todos los tipos de terminales SIP.
-
El teléfono E.129 no valida el certificado de identidad de IP Office.