CENTRO DELLA DOCUMENTAZIONE DI AVAYA
Trova le risposte alle tue domande tecniche e impara a utilizzare i nostri prodotti
Amministrazione di Avaya IP Office usando Manager
Archivio certificati di Windows
L'archivio dei certificati utilizzato da Manager per il salvataggio e il recupero dei certificati X509 è quello predefinito, fornito dal sistema operativo Windows. L'archivio certificati di Windows è pertinente per qualsiasi applicazione in esecuzione su Windows che utilizzi certificati a fini di sicurezza, che si tratti di TLS o di HTTPS.
Other:
-
Avaya declina ogni responsabilità per le modifiche apportate dagli utenti al sistema operativo Windows. Gli utenti devono accertarsi di aver letto tutta la documentazione pertinente e di possedere le competenze necessarie per l'esecuzione di una determinata attività.
Organizzazione dell'archivio certificati di Windows
In base alle impostazioni predefinite, i certificati vengono memorizzati nella seguente struttura:
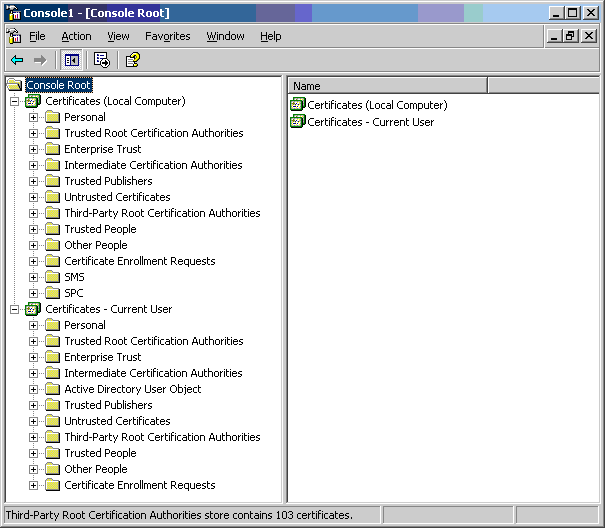
Ognuna delle sottocartelle è destinata a un uso differente. L'area Certificati - L’area dell’utente corrente cambia in base all'utente di Windows che ha effettuato l'accesso. L'area Certificato (computer locale) non cambia in base all'utente di Windows che ha effettuato l'accesso.
Manager ha accesso solo ad alcune sottocartelle dei certificati:
|
Cartella Certificati (computer locale)
|
Uso in Manager
|
|---|---|
|
Personale | Certificati
|
Cartella ricercata per prima da Manager per abbinare il certificato da inviare al sistema, quando richiesto. Certificato abbinato in base al nome oggetto contenuto in File | Preferenze | Sicurezza | Certificato inviato al sistema.
Cartella a cui viene effettuato l'accesso ogni volta che Archivio certificati macchina locale viene utilizzato per le impostazioni di sicurezza.
Cartella ricercata da Manager per abbinare il certificato quando viene ricevuto dal sistema e File | Preferenze | Sicurezza | Controlli certificati Manager = medio o alto.
|
|
Autorità di certificazione radice attendibili | Certificati
|
Cartella ricercata da Manager per abbinare i certificati madre quando vengono ricevuti dal sistema certificati non autofirmati e File | Preferenze | Sicurezza | Controlli certificati Manager = medio o alto.
|
|
Certificati - Cartella utente corrente
|
Uso in Manager
|
|---|---|
|
Personale | Certificati
|
Cartella ricercata per seconda da Manager per abbinare il certificato (nome oggetto) da inviare al sistema, quando richiesto. Certificato abbinato in base al nome oggetto contenuto in File | Preferenze | Sicurezza | Certificato inviato al sistema.
Cartella a cui viene effettuato l'accesso ogni volta che Archivio certificati utente corrente viene utilizzato per le impostazioni di sicurezza.
Cartella ricercata da Manager per abbinare il certificato quando viene ricevuto da IP Office e File | Preferenze | Sicurezza | Controlli certificati Manager = medio o alto.
|
|
Autorità di certificazione radice attendibili | Certificati
|
Cartella ricercata da Manager per abbinare i certificati madre quando vengono ricevuti dal sistema certificati non autofirmati e File | Preferenze | Sicurezza | Controlli certificati Manager = medio o alto.
|
|
Altri utenti | Certificati
|
Cartella ricercata da Manager per abbinare i certificati madre quando vengono ricevuti dal sistema certificati non autofirmati e File | Preferenze | Sicurezza | Controlli certificati Manager = medio o alto.
|
Importazione dell'archivio certificati di Windows
Per poter essere utilizzati, i certificati (per le impostazioni di sicurezza o l'utilizzo di Manager) devono essere ubicati nell'archivio certificati di Windows. I certificati devono essere inseriti nell'archivio mediante la Procedura guidata di importazione dei certificati. La Procedura guidata di importazione dei certificati è utilizzabile ogni volta che si visualizza un certificato. Affinché Manager possa successivamente accedere a tale certificato, è necessario selezionare l'opzione Metti tutti i certificati nell'archivio seguente:
-
Se il certificato deve identificare il sistema in un secondo momento, utilizzare la cartella Altri utenti.
-
Se il certificato deve successivamente identificare Manager, utilizzare la cartella Personale e salvare la chiave privata associata.
Esportazione dell'archivio certificati
Qualsiasi certificato richiesto al di fuori del PC di Manager deve essere in primo luogo salvato nell'archivio dei certificati, quindi esportato.
Se si deve usare il certificato per verificare l'identità (vale a dire per verificare l'entità lontana di un link), il certificato da solo è sufficiente e deve essere salvato in formato PEM o DER.
Se si deve usare il certificato per l'identificazione, cioè per identificare il terminale vicino di un collegamento, sono richiesti il certificato e la chiave privata, da salvare in formato PKCS#12, e una password per accedere al file .pfx risultante.