AVAYA-DOKUMENTATIONSCENTER
Finden Sie Antworten auf Ihre technischen Fragen und erfahren Sie, wie Sie unsere Produkte anwenden können.
Verwalten von Avaya IP Office mit Manager
Windows-Zertifikatspeicher
Der Zertifikatspeicher wird von Manager benutzt, um X509-Zertifikate zu speichern und abzurufen. Er wird standardmäßig vom Windows-Betriebssystem bereitgestellt. Der Windows-Zertifikatspeicher ist relevant für alle Anwendungen, die unter Windows ausgeführt werden und Zertifikate für die Sicherheit verwenden (TLS oder HTTPS).
Andere:
-
Avaya übernimmt keinerlei Haftung für Änderungen, die von Benutzern am Windows-Betriebssystem vorgenommen werden. Die Benutzer sind dafür verantwortlich, zu gewährleisten, dass sie alle relevanten Dokumentationen gelesen haben und für die durchzuführende Aufgabe ausreichend ausgebildet sind.
Windows Certificate Store Organization
Zertifikate werden standardmäßig in der folgenden Struktur abgelegt:
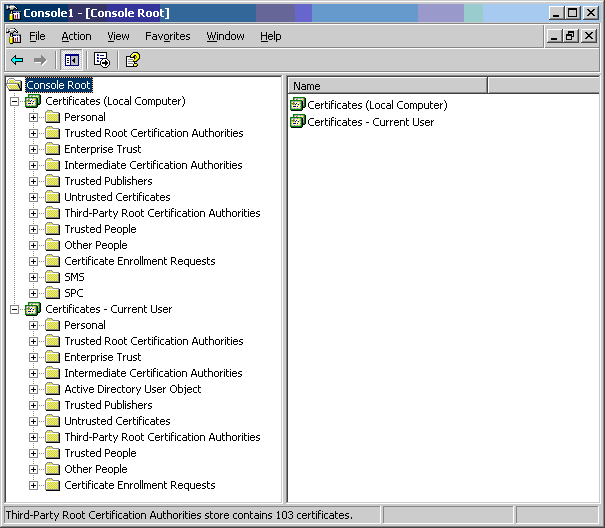
Jeder der Unterordner wird unterschiedlich eingesetzt. Der Bereich „Zertifikate – Aktueller Benutzer“ ändert sich mit dem aktuell angemeldeten Windows-Benutzer. Der Bereich „Zertifikate (Lokaler Computer)“ ändert sich mit dem aktuell angemeldeten Windows-Benutzer nicht.
Manager greift nur auf einen Teil des Zertifikat-Unterordners zu:
|
Ordner „Zertifikate (Lokaler Computer)“
|
Verwendung von Manager
|
|---|---|
|
Persönlich | Zertifikate
|
Ordner, der von Manager zuerst auf ein passendes Zertifikat durchsucht wird, das auf Anfrage an das System geschickt werden soll. Das Zertifikat, das anhand des Gegenstandnamens übereinstimmt, der in Datei | Voreinstellungen | Sicherheit | Zertifikat enthalten ist, wird IP Office angeboten.
Es wird jedes Mal auf den Ordner zugegriffen, wenn der „Zertifikatspeicher des lokalen Computers“ für Sicherheitseinstellungen verwendet wird.
Der Ordner wird von Manager auf passende Zertifikate durchsucht, wenn das Zertifikat vom System erhalten wird, und Datei | Voreinstellungen | Sicherheit | Manager-Zertifikatprüfungen = Mittel oder Hoch.
|
|
Vertrauenswürdige Stammzertifizierungsstellen | Zertifikate
|
Der Ordner wird von Manager auf passende Stammzertifikate durchsucht, wenn das nicht selbst signierte Zertifikat vom System erhalten wird, und Datei | Voreinstellungen | Sicherheit | Manager-Zertifikatprüfungen = Mittel oder Hoch.
|
|
Ordner „Zertifikate - Aktueller Benutzer“
|
Verwendung von Manager
|
|---|---|
|
Persönlich | Zertifikate
|
Ordner, der von Manager als zweiter Ordner auf passendes Zertifikat (Gegenstandsname) durchsucht wird, das auf Anfrage an das System geschickt werden soll. Das Zertifikat, das anhand des Gegenstandnamens übereinstimmt, der in Datei | Voreinstellungen | Sicherheit | Zertifikat enthalten ist, wird IP Office angeboten.
Es wird jedes Mal auf den Ordner zugegriffen, wenn der „Zertifikatspeicher des aktuellen Benutzers“ für Sicherheitseinstellungen verwendet wird.
Der Ordner wird von Manager auf passende Zertifikate durchsucht, wenn das Zertifikat von IP Office erhalten wird, und Datei | Voreinstellungen | Sicherheit | Manager-Zertifikatprüfungen = Mittel oder Hoch.
|
|
Vertrauenswürdige Stammzertifizierungsstellen | Zertifikate
|
Der Ordner wird von Manager auf passende Stammzertifikate durchsucht, wenn das nicht selbst signierte Zertifikat vom System erhalten wird, und Datei | Voreinstellungen | Sicherheit | Manager-Zertifikatprüfungen = Mittel oder Hoch.
|
|
Andere Personen | Zertifikate
|
Der Ordner wird von Manager auf passende Stammzertifikate durchsucht, wenn das nicht selbst signierte Zertifikat vom System erhalten wird, und Datei | Voreinstellungen | Sicherheit | Manager-Zertifikatprüfungen = Mittel oder Hoch.
|
Importieren des Windows-Zertifikatspeichers
Um Zertifikate entweder für Sicherheitseinstellungen oder für Manager zu benutzen, müssen sie im Windows-Zertifikatspeicher vorliegen. Zertifikate können mithilfe des Zertifikat-Import-Wizard im Speicher platziert werden. Der Zertifikat-Import-Wizard kann jedes Mal benutzt werden, wenn ein Zertifikat angezeigt wird. Damit der Manager anschließend auf dieses Zertifikat zugreifen kann, muss die Option Alle Zertifikate in folgendem Speicher speichern ausgewählt werden:
-
Wenn das Zertifikat anschließend IP Office identifizieren soll, muss der Ordner „Andere Personen“ verwendet werden.
-
Wenn das Zertifikat anschließend den Manager identifizieren soll, muss der Ordner „Personal“ benutzt werden, und der zugehörige private Schlüssel ebenfalls gespeichert werden.
Zertifikatspeicher exportieren
Alle Zertifikate, die außerhalb des Manager-PCs benötigt werden, müssen zuerst im Zertifikatspeicher abgelegt und anschließend exportiert werden.
Wenn das Zertifikat zur Identitätsprüfung verwendet werden soll (das heißt, um die entfernte Instanz eines Links zu prüfen), reicht das Zertifikat allein aus und sollte im PEM- oder DER-Format gespeichert werden.
Wenn das Zertifikat zur Identifizierung verwendet werden soll (das heißt, um das entfernte Ende eines Links zu prüfen), sind das Zertifikat und ein privater Schlüssel erforderlich und müssen im PKCS#12-Format zusammen mit einem Kennwort für den Zugriff auf die resultierende .pfx-Datei gespeichert werden.