CENTRAL DE DOCUMENTOS DA AVAYA
Encontre respostas para suas dúvidas técnicas e aprenda a usar nossos produtos
Administrando o Avaya IP Office com o Web Manager
Visão geral de certificados
A criptografia por chave pública é uma forma de manter um ambiente de rede confiável. Um certificado de chave pública (também conhecido como certificado digital ou certificado de identidade) é um documento eletrônico usado para provar a propriedade de uma chave pública. O certificado inclui informações sobre a chave, informações sobre a identidade de seu proprietário e a assinatura digital de uma entidade que verificou devidamente o conteúdo do certificado. Se a assinatura for válida e a pessoa que examinar o certificado confiar no signatário, ela saberá que pode usar a chave para se comunicar com seu proprietário.
O sistema usado para prestar serviços de criptografia por chave pública e assinatura digital é chamado de infraestrutura de chave pública (PKI). Todos os usuários de uma PKI devem ter uma identidade registrada que é armazenada em formato digital e chamada de certificado de identidade. As autoridades de certificação são as pessoas, processos e ferramentas que criam essas identidades digitais e associam nomes de usuário a chaves públicas.
Existem dois tipos de autoridades de certificação (AC): AC raiz e AC intermediária. Para que um certificado seja de confiança e para que seja estabelecida uma conexão segura, esse certificado deve ter sido emitido por uma AC inclusa no repositório de certificados confiáveis do dispositivo fazendo a conexão. Se o certificado não tiver sido emitido por uma AC de confiança, o dispositivo de conexão verificará se o certificado da AC emissora, por sua vez, foi emitido por outra AC de confiança, e assim por diante até que se encontre uma AC confiável. O repositório de certificados confiáveis de cada dispositivo na PKI deve conter as devidas cadeias de certificados para validação.
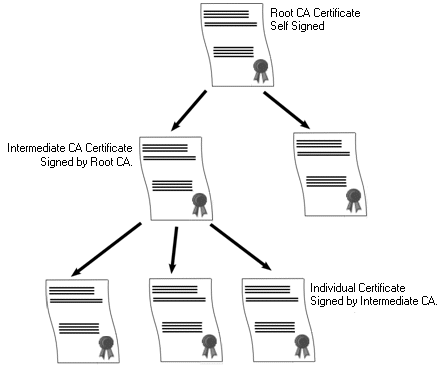
Autoridade de certificação raiz do IP Office
O IP Office gera um certificado autoassinado. Nos sistemas IP500 V2, um cerificado é gerado automaticamente na primeira inicialização. Em sistemas Linux, um certificado é gerado durante o processo de ignição.
As entidades a seguir podem atuar como autoridades de certificação.
-
O Servidor primário do Server Edition, um Servidor de Aplicativos ou um Módulo de Comunicação Unificada (UCM) pode atuar como a autoridade de certificação raiz para todos os nós no sistema.
-
Em implantações Enterprise Branch, o gerenciador de sistema pode atuar como autoridade de certificação raiz.
-
Os certificados de identidade também podem ser adquiridos e emitidos por um terceiro que atua como autoridade de certificação.
Independentemente do método usado para fornecer uma identidade ao IP Office, a autoridade de certificação que assina o certificado de identidade do IP Office deve ser considerada de confiança para todos os aplicativos e pontos terminais que precisam estabelecer uma conexão segura com o IP Office. Eles devem fazer parte da PKI. Portanto, o certificado da AC raiz deve ser baixado nos dispositivos clientes e colocado no repositório de certificados confiáveis. Se houver ACs intermediárias na cadeia de certificados, elas deverão ser adicionadas ao repositório de certificados confiáveis do dispositivo cliente ou a cadeia de certificados deverá ser anunciada pelo IP Office na central TLS inicial.
Certificados e TLS
Os sinais de telefonia, como mensagens SIP, são protegidos pelo protocolo TLS (Transport Layer Security). O TLS fornece comunicação e segurança usando certificados para autenticar o outro ponto do link do IP.
O objetivo da troca de mensagens em TLS é verificar a identidade das partes envolvidas na comunicação e estabelecer as chaves que serão usadas para criptografar os dados de sinal entre as duas partes. Geralmente, o servidor envia seu certificado de identidade — seja ele autoassinado ou assinado pela AC — ao cliente. O cliente deve ter o certificado da AC no repositório de certificados confiáveis.
O IP Office atua como um servidor TLS na interação com seus aplicativos de telefonia SIP. Isso significa que o aplicativo TLS no IP Office deve ser configurado para ouvir as conexões do cliente, habilitando o TLS no Registrador SIP, nas interfaces LAN1 e LAN2.
Nota:
-
A autenticação do certificado do cliente pelo servidor não é um requisito. O IP Office não tem suporte para a validação do certificado do cliente para todos os tipos de terminal SIP.
-
O telefone E.129 não valida o certificado de identidade do IP Office.